Hacker Serang 100 Supermarket Prancis, Stok Makanan Jadi Basi
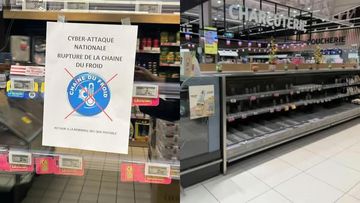
Ratusan supermarket di Prancis jadi korban serangan hacker! Suhu kulkas melonjak hingga 50 derajat Celsius, membuat stok makanan rusak dan terpaksa dibuang.
Hacker Serang 100 Supermarket di Prancis, Stok Makanan Jadi Basi
Peretasan atau hacking selama ini identik dengan pencurian data pribadi, pembobolan rekening, atau pelumpuhan sistem keamanan digital sebuah instansi. Namun, rangkaian insiden yang terungkap pada Oktober 2026 menunjukkan wajah lain dari kejahatan siber: menyerang infrastruktur pendingin supermarket agar stok makanan membusuk dan tidak layak jual. Seorang pelaku berusia 38 tahun yang identitasnya tidak diungkap ke publik disebut telah menyabotase sistem pendingin (refrigeration systems) yang terhubung ke internet di sejumlah gerai supermarket. Laporan yang dihimpun dari Oddity Central menyebut aksi sabotase tersebut menyasar puluhan lokasi, dengan laporan terbaru menyebutkan sekitar 100 supermarket di Prancis menjadi sasaran, sementara keterangan awal menyebut 40 lokasi supermarket di Jerman turut terdampak. Perbedaan angka dan cakupan wilayah ini masih menjadi salah satu titik yang perlu diklarifikasi otoritas, tetapi polanya sama: peretas masuk melalui perangkat pendingin yang terhubung ke jaringan, lalu mengubah suhu penyimpanan dari jarak jauh.
Cara kerja serangan ini relatif sederhana secara teknis, tetapi berdampak besar secara operasional. Sistem pendingin modern di supermarket, terutama chiller dan freezer, kerap terhubung ke internet agar bisa dipantau dan diatur secara terpusat, termasuk oleh teknisi dari lokasi lain. Koneksi inilah yang dimanfaatkan pelaku. Setelah menemukan celah keamanan pada perangkat tersebut, ia dapat menaikkan suhu ruang penyimpanan tanpa perlu hadir secara fisik di lokasi. Suhu dingin yang seharusnya menjaga kesegaran produk seperti daging, susu, makanan beku, dan sayuran berubah menjadi hangat. Dalam hitungan jam, rantai pendingin (cold chain) terputus, dan produk-produk tersebut mengalami penurunan kualitas hingga dinyatakan tidak layak dikonsumsi.
Dampak langsungnya terasa pada stok supermarket. Produk yang telah terpapar suhu tidak sesuai standar tidak boleh dijual kembali karena berisiko membahayakan kesehatan konsumen. Pengelola gerai pun harus membuang stok dalam jumlah besar, sementara pasokan pengganti belum tentu tersedia segera. Kerugian tidak hanya berupa nilai barang yang hilang, tetapi juga biaya pembersihan, penggantian stok, potensi kehilangan penjualan, dan beban reputasi karena konsumen menemukan rak-rak kosong atau produk yang ditarik dari peredaran. Untuk jaringan ritel dengan banyak gerai, kerugian ini dapat terakumulasi dalam waktu singkat.
Dari sisi penyelidikan, otoritas menyebut motif pelaku masih didalami. Dugaan awal mengarah pada upaya sabotase dan persaingan bisnis, mengingat sasaran serangan adalah infrastruktur operasional yang langsung memengaruhi kemampuan supermarket menjual produk segar. Polisi berhasil menangkap pelaku setelah melakukan penyelidikan digital, antara lain dengan menelusuri jejak akses ke perangkat pendingin yang diretas. Pelaku kini dijerat dengan tuduhan peretasan dan sabotase, yang dalam banyak yurisdiksi dapat berujung pada hukuman pidana berat, terutama jika terbukti menimbulkan kerugian ekonomi besar dan membahayakan keamanan pangan.
Kasus ini memperlihatkan bahwa perangkat Internet of Things (IoT) di sektor ritel menyimpan risiko yang sering luput dari perhatian. Sistem pendingin, pendingin ruangan, kamera pengawas, hingga sistem pencahayaan yang terhubung ke internet menambah permukaan serangan (attack surface) bagi pelaku kejahatan siber. Sering kali perangkat semacam ini dipasang dengan kata sandi bawaan pabrik yang lemah, jarang diperbarui, dan tidak dipantau secara berkala. Ketika satu perangkat berhasil dibobol, pelaku dapat bergerak lebih jauh di dalam jaringan atau mengulangi aksi serupa di lokasi lain dengan pola yang sama.
Bagi pengelola ritel, insiden ini menjadi pengingat penting untuk memperkuat keamanan perangkat IoT mereka. Langkah yang dapat dilakukan antara lain mengganti kata sandi bawaan, menerapkan autentikasi berlapis, memisahkan jaringan perangkat operasional dari jaringan internal utama, memperbarui firmware secara rutin, serta memantau anomali suhu dan akses tidak wajar secara real time. Audit keamanan terhadap vendor penyedia sistem pendingin juga diperlukan, karena celah pada pihak ketiga dapat menjadi pintu masuk bagi peretas. Di sisi lain, regulator perlu memastikan standar keamanan minimum bagi perangkat IoT yang digunakan di sektor pangan dan ritel, mengingat gangguan pada sistem pendingin tidak hanya berdampak pada bisnis, tetapi juga pada keamanan pangan dan kepercayaan konsumen.
Peristiwa ini juga menunjukkan pergeseran pola serangan siber. Jika sebelumnya peretasan identik dengan pencurian data untuk kepentingan komersial atau pemerasan, kini pelaku mulai menyasar proses fisik dan operasional bisnis. Serangan terhadap sistem pendingin adalah contoh nyata bagaimana dunia digital dan dunia fisik saling terhubung: satu perubahan pengaturan suhu dari jarak jauh dapat membuat ratusan ton makanan membusuk dalam waktu singkat. Bagi konsumen, dampaknya terasa pada ketersediaan produk dan harga; bagi pelaku usaha, pada kelangsungan operasional dan kepercayaan pasar. Karena itu, kesiapan menghadapi ancaman siber terhadap infrastruktur operasional seharusnya menjadi bagian dari strategi bisnis sehari-hari, bukan sekadar tanggung jawab tim teknologi informasi. Hingga laporan ini disusun pada Senin, 19 Oktober 2026, penyelidikan atas motif dan kemungkinan keterlibatan pihak lain masih berlangsung, sementara pihak supermarket diminta mengevaluasi sistem keamanan perangkat pendingin yang terhubung ke internet.